El phishing es una de las amenazas más comunes y peligrosas para empresas y usuarios. Su objetivo es engañar a las personas para que entreguen información confidencial, como contraseñas, datos bancarios o credenciales de acceso, haciéndose pasar por una entidad de confianza.
¿Qué es el phishing?
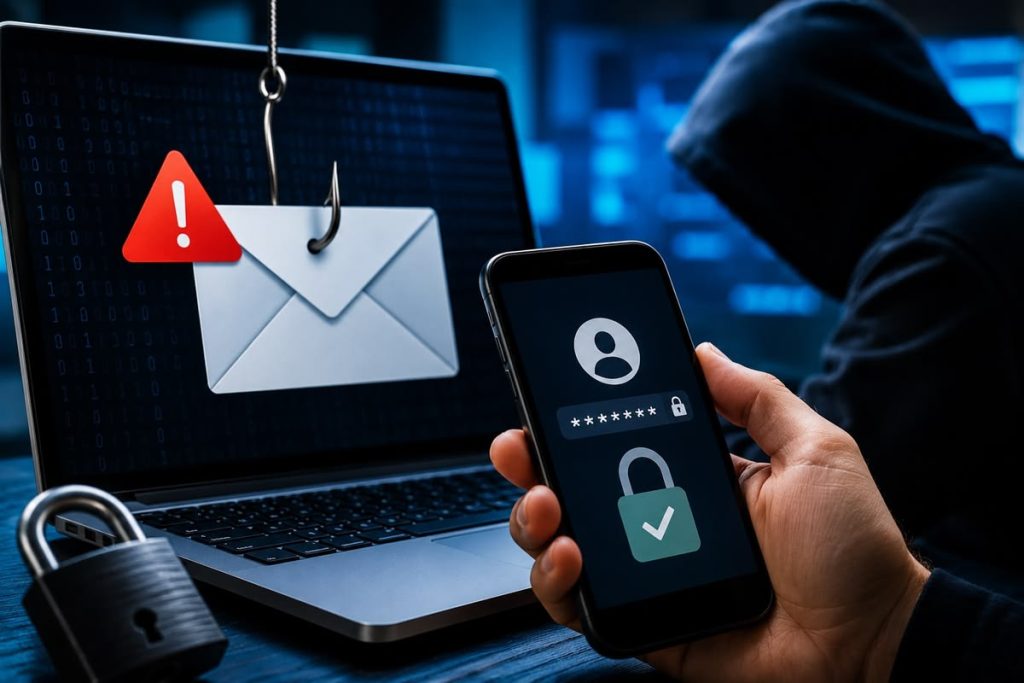
El phishing es una técnica de fraude digital en la que los atacantes suplantan la identidad de empresas, bancos, proveedores o servicios conocidos para engañar a las víctimas.
Normalmente utilizan correos electrónicos, mensajes de texto, aplicaciones de mensajería o páginas web falsas que aparentan ser legítimas.
¿Cómo funciona?
El atacante envía un mensaje que parece auténtico y que suele incluir un enlace o una solicitud urgente. Al hacer clic, la víctima puede ser dirigida a una página falsa donde introduce sus datos sin darse cuenta.
Algunos ejemplos habituales son:
- Correos que piden actualizar una contraseña.
- Mensajes sobre facturas pendientes.
- Avisos falsos de bancos o plataformas online.
- Solicitudes urgentes de acceso o verificación de cuenta.
El objetivo es conseguir información que permita acceder a sistemas o cometer fraudes.
¿Por qué supone un riesgo para las empresas?
El phishing aprovecha un punto débil que existe en todas las organizaciones: el factor humano.
Si un empleado cae en el engaño, los atacantes pueden obtener acceso a cuentas corporativas, sistemas internos o información sensible de la empresa.
Las consecuencias pueden incluir:
- Robo de credenciales.
- Pérdida de información confidencial.
- Accesos no autorizados.
- Fraudes económicos.
- Daños a la reputación de la organización.
¿Cómo identificar un intento de phishing?
Existen algunas señales que pueden ayudar a detectar estos ataques:
- Mensajes con sensación de urgencia.
- Enlaces sospechosos o desconocidos.
- Errores de redacción o formato.
- Solicitudes de contraseñas o datos personales.
- Direcciones de correo que no coinciden con la organización real.
Ante cualquier duda, es recomendable verificar la información antes de actuar.
¿Cómo protegerse?
Para reducir el riesgo de phishing es importante:
- Formar a los empleados en ciberseguridad.
- Utilizar autenticación de dos factores (2FA).
- Verificar remitentes y enlaces antes de hacer clic.
- Mantener actualizados los sistemas de seguridad.
- Informar inmediatamente sobre mensajes sospechosos.
La combinación de tecnología y concienciación es la mejor defensa.
Conclusión
El phishing sigue siendo una de las técnicas de ataque más utilizadas porque se basa en engañar a las personas en lugar de atacar directamente los sistemas. Aprender a reconocer estas estafas y aplicar buenas prácticas de seguridad es fundamental para proteger la información de la empresa.